Domain temperaturbereich.de kaufen?
Wir ziehen mit dem Projekt
temperaturbereich.de um.
Sind Sie am Kauf der Domain
temperaturbereich.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain temperaturbereich.de kaufen?
Bekommt man eine Anzeige wegen Hacking?
Ja, es ist möglich, eine Anzeige wegen Hacking zu bekommen. Hacking ist illegal und kann verschiedene Straftatbestände erfüllen, wie zum Beispiel den unbefugten Zugriff auf Computersysteme oder den Diebstahl von Daten. Wenn jemand beim Hacking erwischt wird, kann dies rechtliche Konsequenzen nach sich ziehen. **
Wegen Hacking auf Snapchat wurde eine Anzeige erstattet.
Es ist wichtig, dass Anzeigen erstattet werden, wenn jemand Opfer von Hacking wird, da dies eine Straftat ist. Die Behörden können dann Ermittlungen aufnehmen und versuchen, den Täter zu identifizieren und zur Rechenschaft zu ziehen. Es ist auch ratsam, alle erforderlichen Maßnahmen zu ergreifen, um das Konto zu sichern und weitere Hacks zu verhindern. **
Ähnliche Suchbegriffe für Ball-Corey-J-Hacking
Top-Angebote
Produkte zum Begriff Ball-Corey-J-Hacking:
-
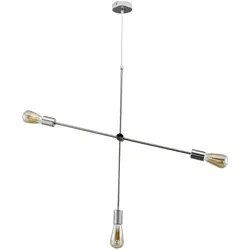
Wofi, Pendelleuchte, Corey (E27)Verstellbare Pendelleuchte in Silber. Der verstellbare Arm erlaubt einen individuellen Look, zusätzlich kann die Hängelampe in der Höhe verstellt werden - ideal über dem Esstisch. Tipp: Variieren Sie den besonderen Look mit Leuchtmitteln in Design, Helligkeit und Farbtemperatur Ihrer Wahl, z.B. einer Edison Lampe oder einem runden Globe Leuchtmittel (Fassung E27, auch LED, nicht inkl.).34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mobile Hacking, Fachbücher von Michael SpreitzenbarthMobile Endgeräte, vor allem Smartphones und Tablets der Hersteller Apple und Google, sind inzwischen in fast jedem Haushalt vertreten. Auch in der Firmenwelt nehmen diese Geräte einen immer grösseren Stellenwert ein und verarbeiten hochsensible Daten. Diese neuen Einsatzszenarien, gepaart mit Tausenden von Applikationen, schaffen neue Angriffsvektoren und Einfallstore in diese Geräte. Dieses Buch stellt die einzelnen Angriffsszenarien und Schwachstellen in den verwendeten Applikationen detailliert vor und zeigt, wie Sie diese Schwachstellen aufspüren können. Am Beispiel der aktuellen Betriebssysteme (Android, iOS und Windows Mobile) erhalten Sie einen umfassenden Einblick ins Penetration Testing von mobilen Applikationen. Sie lernen typische Penetration-Testing-Tätigkeiten kennen und können nach der Lektüre Apps der grossen Hersteller untersuchen und deren Sicherheit überprüfen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking Hardware, Fachbücher von Tobias ScheibleHacking Hardware bietet einen tiefgehenden Einblick in die Welt der Hardware-Sicherheit und richtet sich an Fachleute, die ihre Systeme gegen hardwarebasierte Angriffe absichern möchten. Das Buch vermittelt praxisnahe Kenntnisse, um Sicherheitslücken in der IT-Infrastruktur zu identifizieren und zu beheben. Es kombiniert theoretische Grundlagen mit praktischen Anleitungen zur Durchführung von Penetrationstests und Red Teaming. Leser lernen, wie sie mit gängigen Hacking-Tools und Angriffsszenarien umgehen, um präventive Massnahmen zu entwickeln. Zudem wird der Wert von Security Awareness Trainings hervorgehoben, um das Sicherheitsbewusstsein im Team zu stärken. Das Werk beleuchtet verschiedene Angriffsvektoren, von USB-Angriffen über Wi-Fi-Manipulation bis hin zu Angriffen auf kabelgebundene Netzwerke. Es bietet einen umfassenden Überblick über die Techniken und Werkzeuge, die Hacker einsetzen, und zeigt, wie man diesen Bedrohungen effektiv begegnen kann. Die praxisorientierten Beispiele und detaillierten Erklärungen machen es zu einem unverzichtbaren Leitfaden für IT-Sicherheitsexperten, die ihre Systeme proaktiv schützen möchten.69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Warum wird J-Hope J-Hope genannt?
J-Hope wird so genannt, weil sein Künstlername eine Kombination aus seinem echten Namen Jung Hoseok ist. Das "J" steht für seinen Vornamen Jung und "Hope" wurde gewählt, um Hoffnung und Freude auszudrücken. Der Name spiegelt auch seine fröhliche und positive Persönlichkeit wider, die er in der Musik und in seinem Auftreten zeigt. **
-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **
-
Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
-
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
Wie kann ich Blackhat-Hacking-Fähigkeiten erlernen, um ethisches Hacking auszuüben?
Es ist wichtig zu beachten, dass Blackhat-Hacking illegal ist und ethisches Hacking darauf abzielt, Sicherheitslücken zu identifizieren und zu beheben. Um ethisches Hacking zu erlernen, solltest du eine formale Ausbildung oder Zertifizierung in diesem Bereich absolvieren. Es gibt verschiedene Kurse und Programme, die dir die notwendigen Fähigkeiten und Kenntnisse vermitteln können. Es ist auch hilfreich, praktische Erfahrungen durch das Lösen von Capture-the-Flag-Herausforderungen oder das Mitwirken an Bug-Bounty-Programmen zu sammeln. **
Wann J 1?
"Wann J 1?" ist eine Frage, die sich auf den Zeitpunkt des Beginns oder der Durchführung eines bestimmten Ereignisses oder einer bestimmten Aktivität bezieht. Es ist möglich, dass die Frage auf ein bevorstehendes Ereignis oder eine geplante Maßnahme abzielt, bei der der genaue Zeitpunkt noch nicht festgelegt ist. Möglicherweise wird nach dem Zeitpunkt gefragt, um sich darauf vorzubereiten oder um sicherzustellen, dass alle Beteiligten informiert sind. In jedem Fall ist es wichtig, Klarheit über den Zeitpunkt von J 1 zu erhalten, um die entsprechenden Vorbereitungen treffen zu können. **
Top-Angebote
Produkte zum Begriff Ball-Corey-J-Hacking:
-
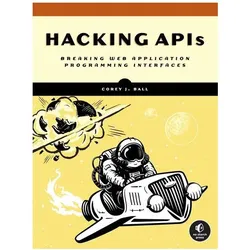
Hacking APIs: Breaking Web Application Programming Interfaces, Fachbücher von Corey J. BallCorey Ball nimmt Sie mit auf eine Reise durch den Lebenszyklus von APIs, sodass Sie nicht nur mehr wissen möchten, sondern auch darauf brennen, Ihr neu erlerntes Wissen am nächsten legitimen Ziel auszuprobieren. Von Konzepten über Beispiele bis hin zur Identifizierung von Werkzeugen und deren detaillierter Demonstration bietet dieses Buch alles. Es ist die Schatztruhe für API-Hacking und sollte neben dem Schreibtisch stehen, gut gelesen von jedem, der diese Ebene der adversarialen Forschung, Bewertung oder DevSecOps ernst nehmen möchte. "Dieses Buch öffnet die Türen zum Bereich des API-Hackings, einem Thema, das nicht sehr gut verstanden wird. Anhand von realen Beispielen, die Probleme der Zugriffskontrolle betonen, wird Ihnen dieses Buch helfen, die Feinheiten der Sicherung von APIs zu verstehen, grossartige Belohnungen zu jagen und Organisationen dabei zu unterstützen, ihre API-Sicherheit zu verbessern!" "Obwohl das Internet mit Informationen zu jedem möglichen Thema in der Cybersicherheit gefüllt ist, ist es dennoch schwierig, fundierte Einblicke in die Durchführung von Penetrationstests auf APIs zu finden. Coreys Buch erfüllt diese Nachfrage nicht nur für den Anfänger in der Cybersicherheit, sondern auch für den erfahrenen Experten." "API-Hacking ist äusserst hilfreich für jeden, der in die Penetrationstests einsteigen möchte. Insbesondere gibt Ihnen dieses Buch die Werkzeuge an die Hand, um die Sicherheit von APIs zu testen, die für viele moderne Webanwendungen zu einem Schwachpunkt werden. Auch erfahrene Sicherheitsexperten können aus dem Buch Nutzen ziehen, da es Automatisierungstipps und Techniken zum Umgehen von Schutzmassnahmen enthält, die das Spiel eines jeden Pentesters verbessern." "[API-Hacking ist] die beste Quelle für API-Informationen, die ich je gesehen habe. Wenn Sie neugierig sind, was APIs sind und wie sie funktionieren, lesen Sie es einmal. Wenn Sie mit APIs arbeiten oder diese erstellen, lesen Sie es zweimal. Wenn Sie APIs brechen, lesen Sie es dreimal.".45,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
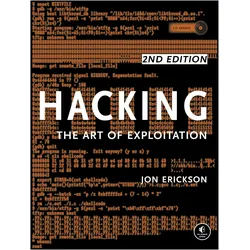
Hacking, Sachbücher von Jon EricksonDas Buch "Hacking: The Art of Exploitation, 2nd Edition" von Jon Erickson bietet eine umfassende Einführung in die Welt des Hackings und der Computersicherheit. Es richtet sich an Leser, die ein tiefes Verständnis für die Grundlagen der Programmierung und der Sicherheitsanfälligkeiten entwickeln möchten. Mit einem klaren Fokus auf praktische Beispiele und Anleitungen ermutigt das Buch die Leser, aktiv zu lernen und ihre Fähigkeiten im Bereich der Netzwerksicherheit zu erweitern. Die zweite Auflage des Buches behandelt wichtige Themen wie C-Programmierung, Assemblersprache, Entdeckung von Schwachstellen und deren Ausnutzung. Es ist sowohl für Anfänger als auch für erfahrene Fachleute geeignet, die ihr Wissen über die Entwicklung von Hacking-Techniken und -Theorien vertiefen möchten. Die klare Struktur und die detaillierten Erklärungen machen es zu einem unverzichtbaren Werk für alle, die sich für die Sicherheitsaspekte der Informationstechnologie interessieren.38,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wofi, Pendelleuchte, Corey (E27)Verstellbare Pendelleuchte in Silber. Der verstellbare Arm erlaubt einen individuellen Look, zusätzlich kann die Hängelampe in der Höhe verstellt werden - ideal über dem Esstisch. Tipp: Variieren Sie den besonderen Look mit Leuchtmitteln in Design, Helligkeit und Farbtemperatur Ihrer Wahl, z.B. einer Edison Lampe oder einem runden Globe Leuchtmittel (Fassung E27, auch LED, nicht inkl.).34,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bekommt man eine Anzeige wegen Hacking?
Ja, es ist möglich, eine Anzeige wegen Hacking zu bekommen. Hacking ist illegal und kann verschiedene Straftatbestände erfüllen, wie zum Beispiel den unbefugten Zugriff auf Computersysteme oder den Diebstahl von Daten. Wenn jemand beim Hacking erwischt wird, kann dies rechtliche Konsequenzen nach sich ziehen. **
-
Wegen Hacking auf Snapchat wurde eine Anzeige erstattet.
Es ist wichtig, dass Anzeigen erstattet werden, wenn jemand Opfer von Hacking wird, da dies eine Straftat ist. Die Behörden können dann Ermittlungen aufnehmen und versuchen, den Täter zu identifizieren und zur Rechenschaft zu ziehen. Es ist auch ratsam, alle erforderlichen Maßnahmen zu ergreifen, um das Konto zu sichern und weitere Hacks zu verhindern. **
-
Warum wird J-Hope J-Hope genannt?
J-Hope wird so genannt, weil sein Künstlername eine Kombination aus seinem echten Namen Jung Hoseok ist. Das "J" steht für seinen Vornamen Jung und "Hope" wurde gewählt, um Hoffnung und Freude auszudrücken. Der Name spiegelt auch seine fröhliche und positive Persönlichkeit wider, die er in der Musik und in seinem Auftreten zeigt. **
-
Ist Hacking haram?
Die Frage, ob Hacking haram ist, hängt von der Art des Hacking ab. Wenn es sich um illegales Hacking handelt, bei dem Schaden angerichtet wird oder die Privatsphäre anderer verletzt wird, ist es in der Regel als haram anzusehen. Wenn das Hacking jedoch zu legitimen Zwecken wie der Verbesserung der Sicherheit oder dem Schutz vor Angriffen durchgeführt wird, kann es als erlaubt angesehen werden. Es ist wichtig, die ethischen und rechtlichen Aspekte des Hacking zu berücksichtigen. **
Ähnliche Suchbegriffe für Ball-Corey-J-Hacking
-
Mobile Hacking, Fachbücher von Michael SpreitzenbarthMobile Endgeräte, vor allem Smartphones und Tablets der Hersteller Apple und Google, sind inzwischen in fast jedem Haushalt vertreten. Auch in der Firmenwelt nehmen diese Geräte einen immer grösseren Stellenwert ein und verarbeiten hochsensible Daten. Diese neuen Einsatzszenarien, gepaart mit Tausenden von Applikationen, schaffen neue Angriffsvektoren und Einfallstore in diese Geräte. Dieses Buch stellt die einzelnen Angriffsszenarien und Schwachstellen in den verwendeten Applikationen detailliert vor und zeigt, wie Sie diese Schwachstellen aufspüren können. Am Beispiel der aktuellen Betriebssysteme (Android, iOS und Windows Mobile) erhalten Sie einen umfassenden Einblick ins Penetration Testing von mobilen Applikationen. Sie lernen typische Penetration-Testing-Tätigkeiten kennen und können nach der Lektüre Apps der grossen Hersteller untersuchen und deren Sicherheit überprüfen.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hacking Hardware, Fachbücher von Tobias ScheibleHacking Hardware bietet einen tiefgehenden Einblick in die Welt der Hardware-Sicherheit und richtet sich an Fachleute, die ihre Systeme gegen hardwarebasierte Angriffe absichern möchten. Das Buch vermittelt praxisnahe Kenntnisse, um Sicherheitslücken in der IT-Infrastruktur zu identifizieren und zu beheben. Es kombiniert theoretische Grundlagen mit praktischen Anleitungen zur Durchführung von Penetrationstests und Red Teaming. Leser lernen, wie sie mit gängigen Hacking-Tools und Angriffsszenarien umgehen, um präventive Massnahmen zu entwickeln. Zudem wird der Wert von Security Awareness Trainings hervorgehoben, um das Sicherheitsbewusstsein im Team zu stärken. Das Werk beleuchtet verschiedene Angriffsvektoren, von USB-Angriffen über Wi-Fi-Manipulation bis hin zu Angriffen auf kabelgebundene Netzwerke. Es bietet einen umfassenden Überblick über die Techniken und Werkzeuge, die Hacker einsetzen, und zeigt, wie man diesen Bedrohungen effektiv begegnen kann. Die praxisorientierten Beispiele und detaillierten Erklärungen machen es zu einem unverzichtbaren Leitfaden für IT-Sicherheitsexperten, die ihre Systeme proaktiv schützen möchten.69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ethical Hacking, Fachbücher von Florian DalwigkDas Fachbuch 'Ethical Hacking' von Florian Dalwigk bietet einen tiefgehenden Einblick in die Welt der IT-Sicherheit. Es richtet sich an Leser, die lernen möchten, wie sie Schwachstellen in IT-Systemen erkennen und ausnutzen können, um diese anschliessend zu schützen. Das Buch führt in verschiedene Techniken wie Footprinting, Scanning, Enumeration und Fuzzing ein und behandelt darüber hinaus Angriffsarten wie Brute-Force, Cross-Site Scripting (XSS), SQL Injection und Social Engineering. Mit praxisnahen Beispielen, integrierten QR-Codes zu ergänzenden Video-Tutorials und Übungen, ermöglicht es den Leserinnen und Lesern, theoretisches Wissen direkt in die Praxis umzusetzen. Das Werk ist als umfassender Leitfaden konzipiert, der sowohl die Perspektive eines Hackers als auch die eines Sicherheitsexperten einnimmt. Es bietet fundierte Erklärungen zu Themen wie Kryptographie, Passwortknacken, Reverse Shells, Malware und dem Einsatz von Tools wie Metasploit. Die didaktisch aufbereitete Darstellung unterstützt dabei, komplexe Sachverhalte verständlich zu machen und fördert ein tiefes Verständnis der IT-Sicherheit. Die praxisorientierte Herangehensweise und die Verbindung von Theorie und praktischen Übungen machen dieses Buch zu einem wertvollen Begleiter für alle, die sich mit der Sicherheit von IT-Systemen auseinandersetzen möchten.59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Attention Hacking, Fachbücher von Robin KieraAttention Hacking ist ein Fachbuch, das sich mit innovativen Ansätzen zur Steigerung der Markenaufmerksamkeit und Kundenbindung beschäftigt. Der Autor Dr. Robin Kiera vermittelt praxisnahe Strategien, die sowohl im Versicherungswesen als auch im Einzelhandel Anwendung finden. Das Buch kombiniert theoretische Grundlagen mit zahlreichen Fallstudien und praxisorientierten Hacks, die es ermöglichen, die Herausforderungen des digitalen Zeitalters zu meistern. Es richtet sich an Fachleute, die ihre Kommunikationsstrategien optimieren und ihre Zielgruppen effektiver erreichen möchten. Durch den Einsatz von Analogien und modernen Skalierungsmethoden bietet das Buch einen tiefen Einblick in die Mechanismen der Beeinflussung und des Aufbaus von Autorität. Leser erhalten wertvolle Tipps, wie sie durch gezielte Massnahmen ihre Markenpräsenz stärken und sich in einem wettbewerbsintensiven Markt behaupten können. Die praxisnahen Beispiele und die fundierte Analyse aktueller Trends machen Attention Hacking zu einem unverzichtbaren Ratgeber für alle, die im digitalen Zeitalter erfolgreich agieren wollen.31,21 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Hacking illegal?
Hacking an sich ist nicht illegal. Es hängt jedoch von den Absichten und Handlungen des Hackers ab. Wenn jemand ohne Erlaubnis in Computersysteme eindringt, um Daten zu stehlen oder Schaden anzurichten, ist dies illegal. Es gibt jedoch auch sogenanntes "ethisches Hacking", bei dem Sicherheitsexperten Schwachstellen in Systemen aufdecken, um diese zu verbessern. Solange dies mit Zustimmung und im Rahmen der Gesetze geschieht, ist es legal. **
-
Ist Hacking illegal?
Ja, Hacking ist illegal, wenn es ohne Zustimmung des Eigentümers oder Betreibers eines Computersystems durchgeführt wird. Das Eindringen in Computersysteme, das Ausspähen von Daten oder das Verursachen von Schäden sind strafbare Handlungen. Es gibt jedoch auch legale Formen des Hackings, wie beispielsweise das sogenannte "Ethical Hacking", bei dem Sicherheitslücken in Computersystemen aufgedeckt und behoben werden. **
-
Wie kann ich Blackhat-Hacking-Fähigkeiten erlernen, um ethisches Hacking auszuüben?
Es ist wichtig zu beachten, dass Blackhat-Hacking illegal ist und ethisches Hacking darauf abzielt, Sicherheitslücken zu identifizieren und zu beheben. Um ethisches Hacking zu erlernen, solltest du eine formale Ausbildung oder Zertifizierung in diesem Bereich absolvieren. Es gibt verschiedene Kurse und Programme, die dir die notwendigen Fähigkeiten und Kenntnisse vermitteln können. Es ist auch hilfreich, praktische Erfahrungen durch das Lösen von Capture-the-Flag-Herausforderungen oder das Mitwirken an Bug-Bounty-Programmen zu sammeln. **
-
Wann J 1?
"Wann J 1?" ist eine Frage, die sich auf den Zeitpunkt des Beginns oder der Durchführung eines bestimmten Ereignisses oder einer bestimmten Aktivität bezieht. Es ist möglich, dass die Frage auf ein bevorstehendes Ereignis oder eine geplante Maßnahme abzielt, bei der der genaue Zeitpunkt noch nicht festgelegt ist. Möglicherweise wird nach dem Zeitpunkt gefragt, um sich darauf vorzubereiten oder um sicherzustellen, dass alle Beteiligten informiert sind. In jedem Fall ist es wichtig, Klarheit über den Zeitpunkt von J 1 zu erhalten, um die entsprechenden Vorbereitungen treffen zu können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.